Datenschutz im Sportverein: Wichtige Hinweis zu Beginn der neuen Spielzeit

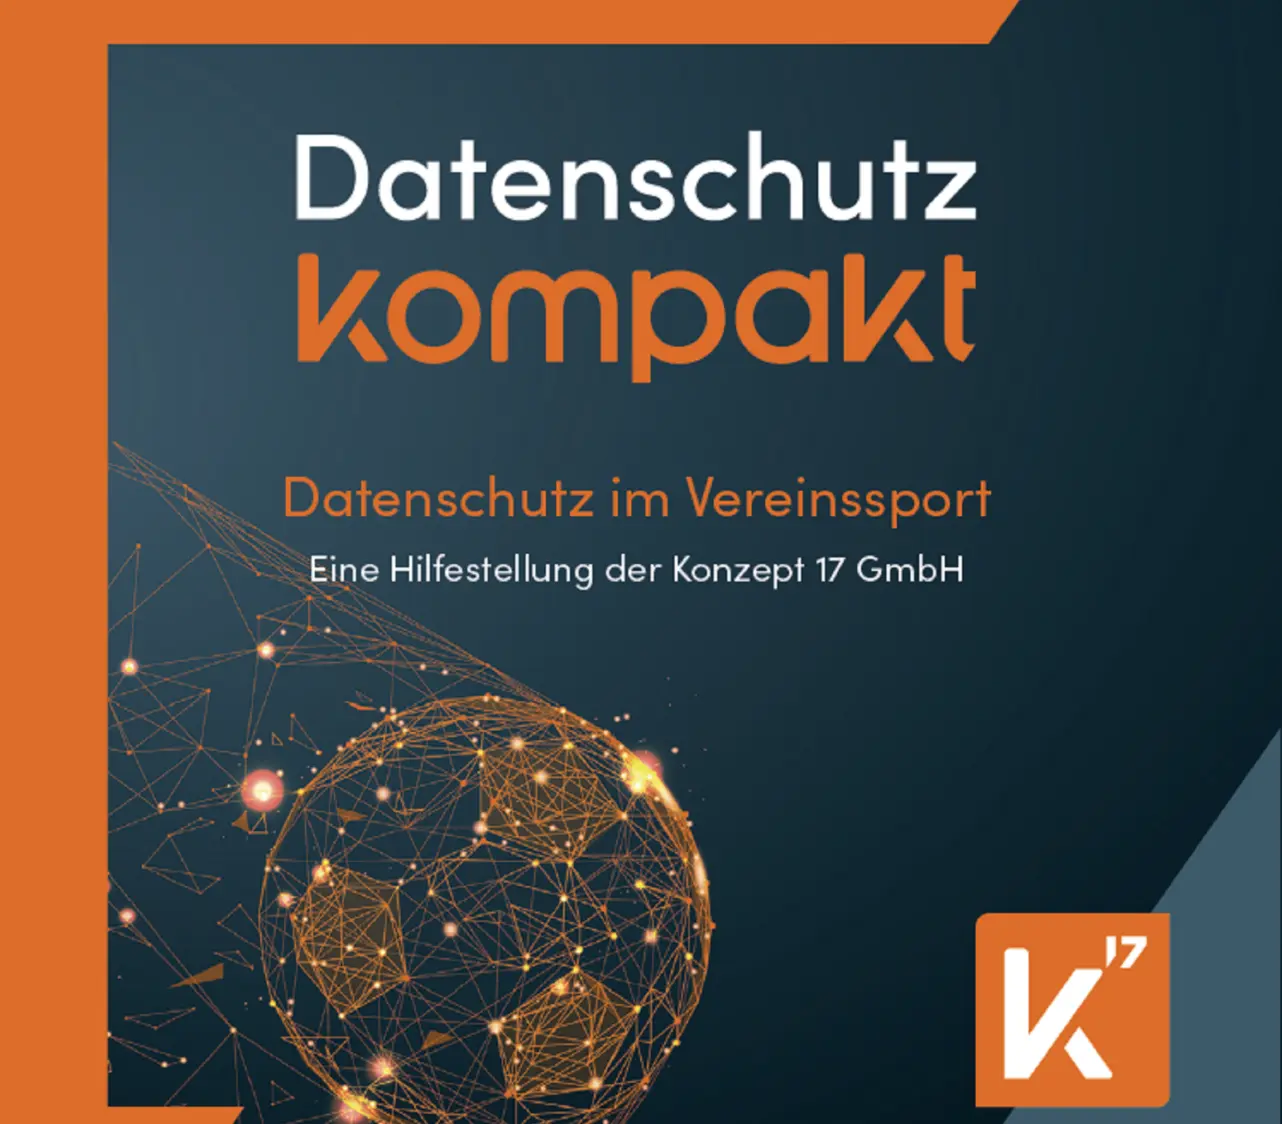
Datenschutz im Vereinssport als kompaktes Heft von der Konzept17 GmbH

Die neue Spielzeit hat begonnen, und die ersten Trainingseinheiten sowie Spiele wurden bereits durchgeführt. Zu Beginn jeder Spielzeit werden die Mitglieder nach Alter in neue Altersklassen eingeteilt, neue Vereinsmitglieder werden begrüßt und ausscheidende Mitglieder verabschiedet. Bei all diesen Vorgängen werden personenbezogene Daten der Vereinsmitglieder verarbeitet.

Zu Beginn der neuen Spielzeiten werden wir häufig von Vereinsvorständen, Trainern, Betreuern oder Spielern gefragt, was aus Datenschutzsicht in Vereinen beim Umgang mit personenbezogenen Daten zu beachten ist. Eine der häufigsten Fragen betrifft das Aushängen und Veröffentlichen von personenbezogenen Daten am „Schwarzen Brett“ sowie in einem „Vereinsnachrichtenblatt“. Auch bei der Veröffentlichung von Bild- und Tonaufnahmen im Vereinssport gibt es wichtige Regeln zu beachten. Darüber hinaus sind bei der Nutzung von Messenger-Diensten wie WhatsApp datenschutz- und lizenzrechtliche Fragestellungen relevant.

In diesem Zusammenhang haben wir ein Informationsheft erstellt, das auch Punkte zu einer datenschutzkonformen Einwilligung beinhaltet. Dieses Heft bietet Ihnen eine umfassende Hilfestellung, um sicherzustellen, dass Ihr Verein die Datenschutzbestimmungen einhält.

Möchten Sie wissen, was es im Sportverein aus Datenschutzsicht zu beachten gibt? Fordern Sie noch heute ein Exemplar unserer Hilfestellung bei uns an.

Wenn Sie Fragen zu diesem oder anderen Themen haben, nehmen Sie direkt Kontakt zu uns auf!

Tel.: 04621 5 30 40 50

E-Mail: mail@konzept17.de
Im Erstgespräch klären wir gemeinsam, wo Sie aktuell stehen und welche nächsten Schritte für Ihr Unternehmen sinnvoll sind – unverbindlich und ohne Fachjargon.

Verwandte Nachrichten

Der Artikel adressiert ein zentrales Problem moderner Cybersicherheit: Technologie allein reicht nicht aus, solange Daten, Verantwortlichkeiten und Entscheidungsprozesse nicht strukturiert gesteuert werden. Data Governance wird als unverzichtbare Grundlage für wirksame Sicherheitsmaßnahmen positioniert – ein Thema, das Datenschutz, IT-Compliance und organisatorische Reife unmittelbar verbindet.
Das BSI hat mit Grundschutz++ eine weiterentwickelte Version des IT-Grundschutzes angekündigt, nach der ab Anfang 2027 Zertifizierungen möglich sein werden. Die Beibehaltung der WiBA-Checklisten sorgt für Kontinuität, erfordert aber dennoch eine frühzeitige Vorbereitung bei Unternehmen, die eine Zertifizierung anstreben.
In der Praxis sieht das so aus, dass in vielen Unternehmen längst mehrere KI-Werkzeuge parallel im Einsatz sind – von der Geschäftsführung eingeführt, von einzelnen Mitarbeitenden selbst ausprobiert oder als Teil einer Software mitgeliefert, ohne dass es jemand so genannt hätte. Wer heute gefragt wird, welche KI im eigenen Betrieb auf welche Daten zugreift, hat darauf selten eine vollständige Antwort.
Sie stehen vor der Situation, dass eine Phishing-Mail im Postfach Ihres Unternehmens landet, die keine Rechtschreibfehler mehr hat, den Tonfall der Geschäftsführung trifft und sich kaum noch von echter Kommunikation unterscheiden lässt. Genau das ist der Grund, warum sich viele Mandanten aktuell fragen, ob ihre bisherigen Schutzmaßnahmen noch ausreichen.